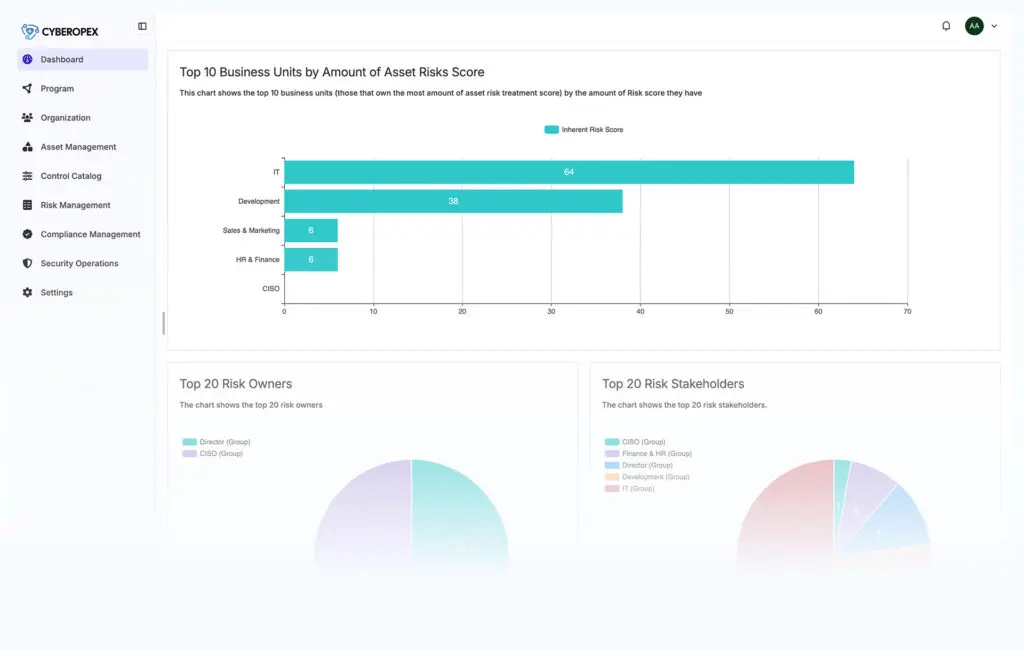
Governance
Strategische Leitplanken setzen
Richtlinien zentral definieren und verwalten, Verantwortlichkeiten klar regeln und Geschäftsziele mit regulatorischen Standards in Einklang bringen.
Governance, Risk und Compliance in einer Plattform. Integrierte AI-Agents automatisieren Routineaufgaben, damit Sie sich auf Ihr Geschäft konzentrieren können: sicher, gesetzeskonform und in der Schweiz gehostet.
Richtlinien zentral definieren und verwalten, Verantwortlichkeiten klar regeln und Geschäftsziele mit regulatorischen Standards in Einklang bringen.
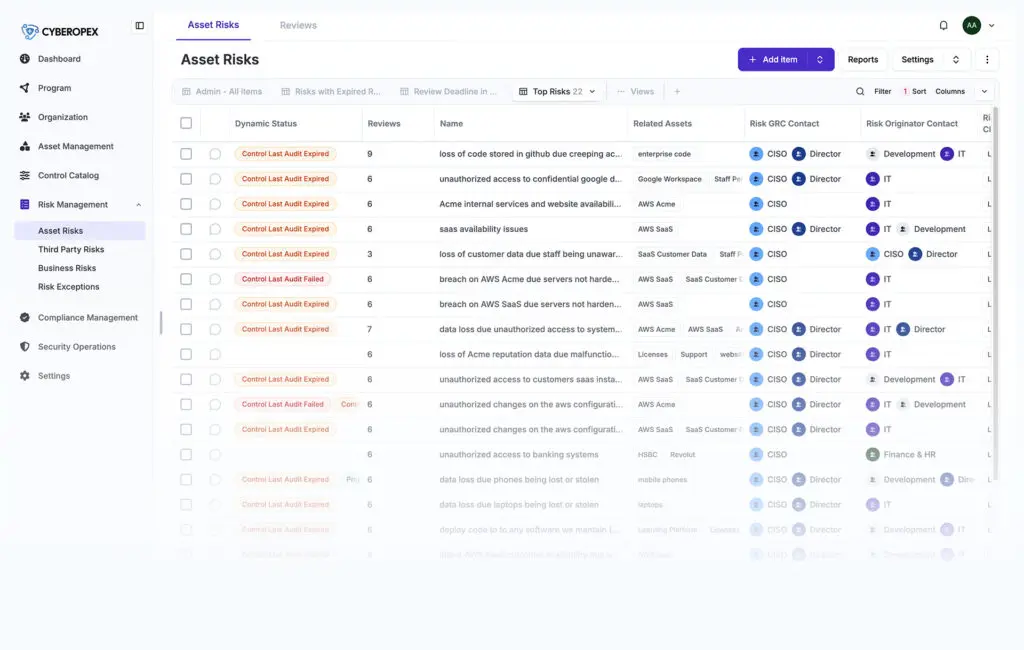
Risiken in Echtzeit identifizieren, bewerten und priorisieren. Scoring-Modelle und Warnungen machen Unsicherheit kalkulierbar.
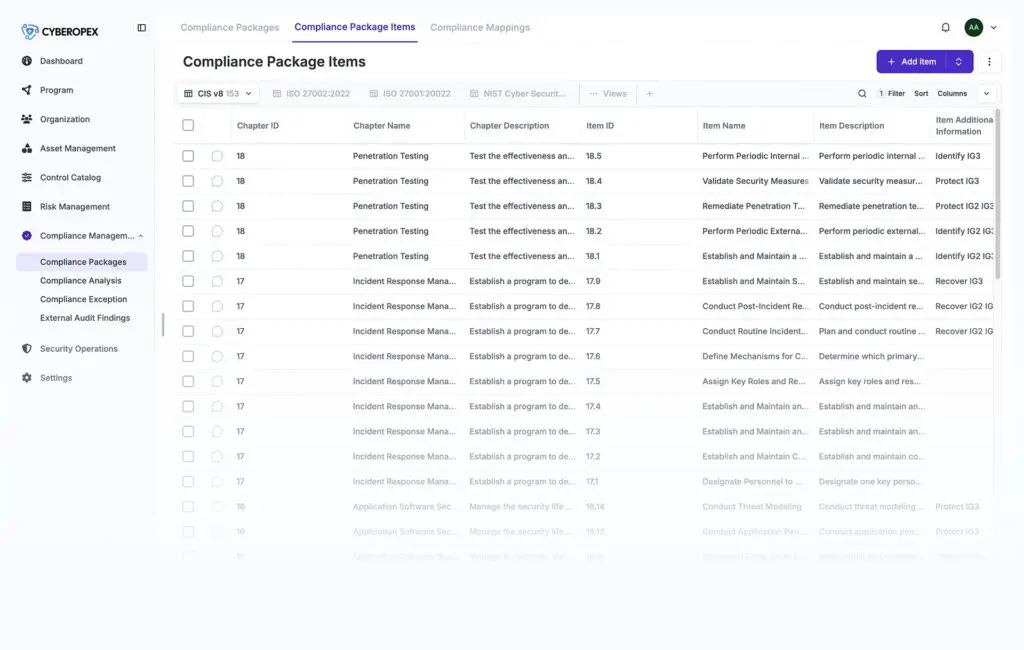
DSGVO, revDSG, ISO 27001 oder NIS2 lückenlos überwachen. Checklisten und Statusberichte zeigen jederzeit Ihren Erfüllungsgrad.
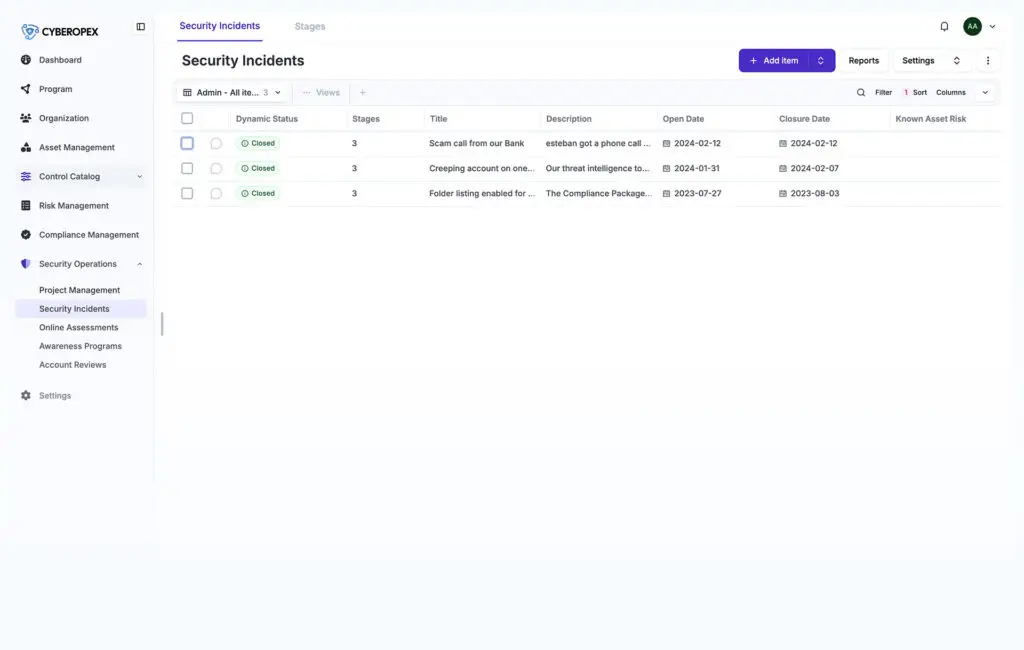
Sicherheitsvorfälle systematisch dokumentieren und steuern. Workflows helfen, sofort die richtigen Massnahmen einzuleiten.
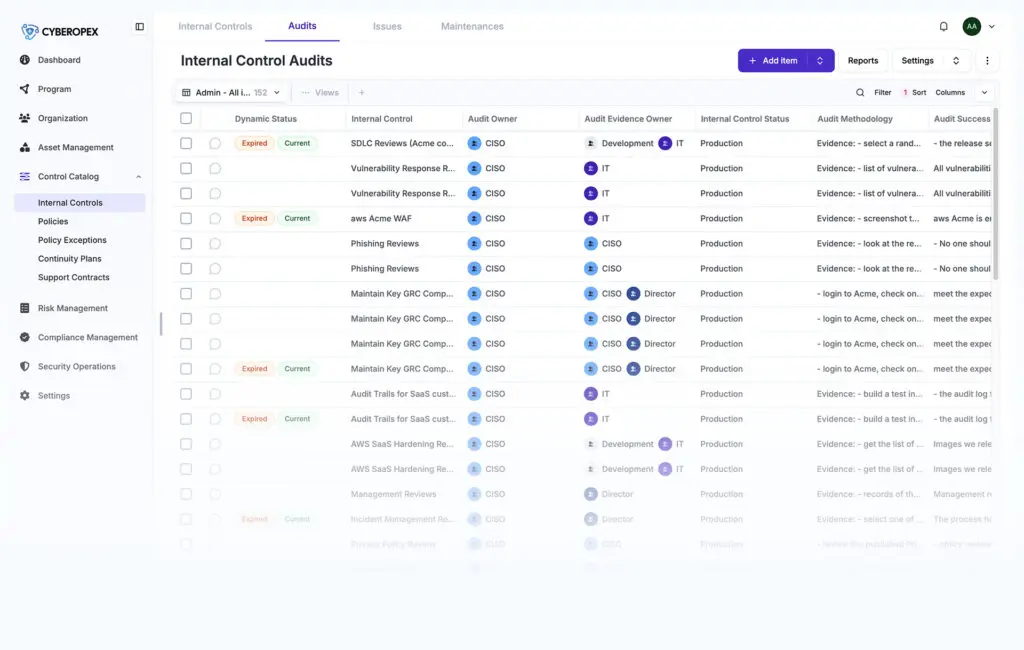
Revisionssichere Berichte und Nachweise per Mausklick. Alle geforderten Dokumente sind sofort griffbereit.
«Ihr ISMS läuft – auch ohne ISMS-Team.»
Wir betreiben Ihr Informationssicherheits-Managementsystem auf unserer Eramba-basierten GRC-Plattform. Sie ist in der Schweiz gehostet, in einem ISO-27001-zertifizierten Rechenzentrum.
Prüft Nachweise wie ein interner Auditor und empfiehlt: akzeptieren, ablehnen oder nachfragen.
Beurteilt Design und Wirksamkeit der Kontrollen und macht Testanforderungen messbar.
Prüft Szenarien und Einstufungen, wertet Online-Assessments aus und schlägt Massnahmen vor.
Prüft Richtlinien gegen ISO 27001, NIS2 und revDSG und zeigt Lücken mit Textvorschlag.
Wertet Fragebögen und Zertifikate von Lieferanten aus und schlägt ein Rating vor.
Prüft die Audit-Readiness nach ISO 19011 und entwirft Findings mit Massnahmen.
Macht aus dem Pentest-Bericht einen nachverfolgten Massnahmenplan mit Management-Report.
«Compliance ist kein Bremsklotz, sondern ein entscheidender Wettbewerbsvorteil.»
Standards, Scope und Verantwortliche festlegen.
Wir stellen Ihre Instanz im Schweizer Rechenzentrum bereit: gehärtet, mit Backups und Monitoring.
Anmeldung mit Ihrem Microsoft-Konto, Rollen und vordefinierte Mappings für Ihre Standards.
Bestehende Richtlinien, Risiken und Massnahmen aus Excel oder Word übernehmen wir für Sie.
Updates, Monitoring und auf Wunsch der ISMS-Betrieb durch uns. AI-Agents buchen Sie jederzeit dazu.
Ein GRC-Tool (Governance, Risk, Compliance) bündelt Richtlinien, Risikomanagement und die Einhaltung gesetzlicher Vorgaben wie revDSG, DSGVO, ISO 27001 oder NIS2 an einem Ort. Ohne zentrales System verteilen sich diese Informationen auf Excel-Listen und Ordner, was Audits aufwendig und Lücken unsichtbar macht.
Die Plattform läuft in einem ISO-27001-zertifizierten Rechenzentrum in der Schweiz. Daten werden verschlüsselt gespeichert und übertragen, der Zugriff ist rollenbasiert und mit Multi-Faktor-Authentifizierung geschützt. Ihre Compliance-Daten werden nie zum Training öffentlicher AI-Modelle verwendet.
Ja. Wir liefern vordefinierte Mappings für ISO 27001, NIS2, revDSG, DSGVO, NIST CSF, CIS, BSI IT-Grundschutz, TISAX und ISO 42001. Sie starten also nicht bei null.
Swiss GRC Hosting ist das Produkt: Ihre eigene Plattform zum Fixpreis. GRC as a Service ist das Paket darum herum: Einrichtung, Datenübernahme, auf Wunsch der ISMS-Betrieb durch uns und AI-Agents.
Wir nutzen Standard-Schnittstellen (APIs), etwa zu Microsoft 365, SAP oder Salesforce. Die Anbindung ist in der Regel in wenigen Tagen erledigt.
Schreiben Sie uns. Wir zeigen Ihnen die Plattform in einer kurzen Demo.