Wir machen Schweizer Unternehmen cyber-resilient.
Cyberopex berät, setzt um und betreibt: von NIS2 und ISO 27001 bis zu AI-Governance und AI-Security nach ISO 42001 und ISO/IEC 27090. Mit erfahrenen Consultants, eigener GRC-Plattform und AI-Agents. Gehostet in der Schweiz.
Unternehmen und Organisationen, die auf Cyberopex vertrauen
Ein Partner für Strategie, Technik und Betrieb.
Wir analysieren Ihre Sicherheitslage und entwickeln Konzepte und Massnahmen, die zu Ihren Systemen passen. Danach setzen wir sie um oder betreiben sie für Sie, abgestimmt auf gesetzliche und technische Standards.
Cyber Security Consulting
Ob Cybersicherheit, Resilienz gegen Cyberrisiken, Governance, Risikomanagement und Compliance, Digitalisierung oder Cloud Security: Wir bringen Struktur in Ihre Informationssicherheit und machen sie auditfest.
Managed Services
Wir betreiben Ihr ISMS, führen Ihre Sicherheit und schulen Ihre Mitarbeitenden laufend. Ihr Team kann sich auf das Tagesgeschäft konzentrieren.
AI Governance & AI-GRC-Agents
Wir helfen Ihnen, AI sicher und regelkonform einzusetzen, und nutzen AI selbst, um Ihr ISMS effizienter zu machen.
AI & Engineering: Infrastruktur, Agents und Smart Home
Wir bauen Ihre eigene AI-Plattform in der Schweiz und entwickeln AI-Agents, die in Ihren Abläufen mitarbeiten. Herstellerunabhängig und sicher von Anfang an.
Ihre GRC-Plattform. Gehostet in der Schweiz.
Selbst betreiben oder betreiben lassen: Sie erhalten Ihre eigene Eramba-Instanz im ISO-27001-zertifizierten Rechenzentrum in der Schweiz. Auf Wunsch übernehmen wir auch den ISMS-Betrieb.
Top-Risiken
Nächste Reviews
Beispielansicht mit Demodaten
Swiss GRC Hosting
- Eigene Eramba-Instanz für Ihr ISMS
- Hosting in der Schweiz, ISO-27001-zertifiziertes Rechenzentrum
- Updates, Backups und Monitoring inklusive
- Single Sign-on über SAML
- AI-Agents als Add-on für CHF 590.– / Monat
Lieber betreiben lassen? GRC as a Service
Alles aus Swiss GRC Hosting, plus Einrichtung und Betreuung durch unsere Consultants. Sollen wir das ganze ISMS führen? Dafür gibt es Managed ISMS.
- Setup & Datenmigration
- Betreuung durch GRC-Consultants
- AI-Agents für Routinearbeit
- Audit-Vorbereitung & Reporting
Sechs AI-Agents für Ihr ISMS
Evidenz-Prüfung, Control-Prüfung, Risiko-Analyse, Policy-Review, Lieferantenrisiken und Audit-Vorbereitung. Ab Januar 2027 kommt Pentest-Governance dazu. CHF 590.– pro Agent und Monat, 50 Agent-Läufe pro Monat inklusive, darüber CHF 0.70 pro Lauf, exkl. MwSt.
- Human in the Loop
- Daten bleiben in der Schweiz
- Einsparungsrechner
Sicherheit beginnt bei Menschen.
Sie wünschen Trainings für Ihr Team? Wir helfen in diesen Bereichen:
 GRC-Plattform
 Copilot, Agent 365, Purview
 Security Monitoring
 Open-Source-GRC
Welche Regeln gelten für Ihr Unternehmen?
Vier Fragen, eine erste Einschätzung: NIS2, revDSG und DSGVO, ISG-Meldepflicht, ISO 27001 oder AI-Regulierung. In 30 Sekunden.
Ihre Einschätzung
Basierend auf Ihren Angaben sind diese Themen relevant:
Empfehlung: NIS2-Gap-Analyse mit ISO-27001-Fahrplan.
Gespräch buchenGilt: verpflichtendPrüfen: abhängig von Ihrer TätigkeitEmpfohlen: freiwilliger Standard
Erste Orientierung, ersetzt keine rechtliche Prüfung im Einzelfall.
Was wir für unsere Kunden erreicht haben.
Praxisnahe Projekte aus Medizintechnik, Industrie, Sicherheit und Food-Tech. Lesen Sie, wie wir vorgegangen sind und was es gebracht hat.
 Governance
ISMS & GRC mit Kanton Glarus
ISMS nach ISO/IEC 27001:2022 und GRC-Tool für Verwaltung, Gemeinden, Gerichte, Polizei und Schulen.
Fallstudie lesenGovernanceSecurity Governance mit Haag-Streit
Ein Sicherheits-Governance-Framework auf Basis von NIST für die strengen Anforderungen der Medizintechnik.
Fallstudie lesenIntegrationSOC-Unterstützung mit Haag-Streit
Schnellere Bearbeitung von Vorfällen und proaktives Threat Hunting mit Microsoft Defender und Sentinel.
Fallstudie lesenConsultingCyber Security Officer Service mit V-ZUG
Externer Cyber Security Officer für einen führenden Schweizer Hersteller von Haushaltsgeräten.
Fallstudie lesenIntegrationInformationssicherheit und ICT mit AEB
Sicherheit als Ganzes: Konzepte, System Engineering und neue Technologien, on-prem und in der Cloud.
Fallstudie lesenAssessmentNIST Security Assessment mit Planted
Schnelle Statusbewertung nach NIST und erste Verbesserungen schon während des Audits.
Fallstudie lesenAwarenessPhishing-Kampagne mit Hortima
Simulierte Phishing-Angriffe, damit Mitarbeitende betrügerische E-Mails sicher erkennen.
Fallstudie lesenTrainingsSecurity Awareness mit Hortima
Schulungen, die eine starke Sicherheitskultur im ganzen Unternehmen fördern.
Fallstudie lesen Consulting
Test Management Assessment mit Kanadevia Inova
Testprozesse bewertet und mit ISO/IEC/IEEE 29119, ISTQB und TMMi abgeglichen: klare Massnahmen für Qualität und Effizienz.
Fallstudie lesen Integration
Secure Your Modern Workplace mit smart.t
Security-Assessment von Microsoft 365, Entra ID und Endgeräten, danach Härtung mit Defender, Conditional Access und Intune.
Fallstudie lesenWerden Sie unsere nächste Fallstudie.
Erzählen Sie uns, wo Sie stehen. Wir zeigen Ihnen, wie wir vorgehen würden.
Gespräch vereinbarenÜber 30 Unternehmen vertrauen auf Cyberopex.
Von Medizintechnik über Industrie bis zur öffentlichen Hand: Das sagen unsere Kunden über die Zusammenarbeit.
Alle FallstudienAktuelles aus Security, GRC und Microsoft.
Praxiswissen aus unseren Projekten: kurz, konkret und auf Schweizer Unternehmen zugeschnitten. Alle Artikel ansehen
ISO/IEC 27090: Security für AI-Systeme
Was die neue Norm zu Data Poisoning und Model Theft sagt und wie sie zu ISO 27001 und ISO 42001 passt.
Artikel lesenCopilot-Rollout: zuerst die Berechtigungen
Copilot zeigt alles, was ein Benutzer sehen darf. Deshalb gehören Berechtigungen, Labels und DLP vor den Rollout auf den Prüfstand.
Artikel lesenGRC as a Service: Nachweise statt Excel-Listen
Warum das Excel-ISMS bei Audit, NIS2-Anfrage oder BACS-Meldung an Grenzen stösst und wie eine GRC-Plattform hilft.
Artikel lesen Podcast · jeden DienstagCyberopex BriefingCybersecurity, GRC und KI im Klartext, mit Christian Serra. Deutsch und Englisch.
 Gratis für KinderProfessor AlessioLernvideos für Kinder von 2 bis 10, jede Woche neu auf YouTube.
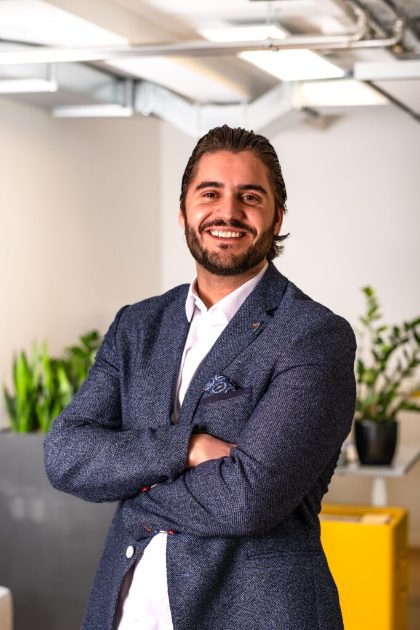
Pionier für Cyber Security, Governance und AI.
Seit 2020 verbinden wir für Schweizer Unternehmen jeder Grösse Beratung, eine eigene GRC-Plattform und AI-Agents aus einer Hand.
Unsere Vision: Jedes Schweizer Unternehmen kann AI und Digitalisierung sicher nutzen, mit einem ISMS, das im Alltag läuft, auch ohne eigenes ISMS-Team.
Founder und Experte für Cyber Security, Governance und AI, mit 20 Jahren Erfahrung in der IT. Christian Serra verbindet Strategie und Technik: Er baut ISMS- und Governance-Programme nach ISO 27001, ISO 42001, ISO/IEC 27090, NIS2, NIST CSF und revDSG auf, berät Geschäftsleitungen zum sicheren Einsatz von AI und baut mit seinem Team AI-Infrastruktur und AI-Agents für Unternehmen.
Häufige Fragen
Ihre Frage ist nicht dabei? Wir antworten in der Regel am selben Arbeitstag.
Gilt NIS2 auch für Schweizer Unternehmen?
Direkt gilt NIS2 nur in der EU. Schweizer Unternehmen sind aber betroffen, wenn sie Niederlassungen oder Dienste in der EU haben oder als Lieferant kritische EU-Kunden beliefern. Wir klären Ihren Scope in einer kurzen Analyse.
Was kostet eine ISO-27001-Umsetzung?
Das hängt von Grösse, Scope und Reifegrad ab. In einem kurzen Erstgespräch schätzen wir Aufwand und Budget ein. Für den laufenden Betrieb gibt es Swiss GRC Hosting ab CHF 5'990.– pro Jahr.
Was ist GRC as a Service?
Wir richten Ihre eigene GRC-Plattform in der Schweiz ein, übernehmen Daten und Kontrollen und betreiben die Plattform, auf Wunsch mit AI-Agents. Die ISMS-Arbeit macht Ihr Team. Sollen wir auch diese übernehmen, gibt es Managed ISMS.
Entwickelt Cyberopex auch AI-Lösungen für uns?
Ja. Mit AI Engineering bauen wir Ihre eigene AI-Infrastruktur in der Schweiz und entwickeln AI-Agents für Marketing, Vertrieb, Kundenservice und Verwaltung, sicher nach ISO/IEC 27090.
Wo werden unsere Daten gespeichert?
Ausschliesslich in der Schweiz. Plattform und AI-Agents werden von Cyberopex in einem ISO-27001-zertifizierten Rechenzentrum in der Schweiz betrieben.
Arbeiten Sie auch mit kleineren Unternehmen?
Ja. Unsere Leistungen sind gezielt auch auf KMU zugeschnitten, denn jedes Unternehmen sollte sich starke Cybersicherheit leisten können.
Wie können wir helfen?
Erzählen Sie uns kurz, worum es geht. Wir melden uns mit einem Terminvorschlag für ein unverbindliches Erstgespräch.