Worum es geht
Microsoft 365 Copilot fasst Dokumente zusammen, beantwortet Fragen zu Projekten und findet Informationen quer durch SharePoint, OneDrive, Teams und E-Mail. Dabei sieht Copilot nichts, was die Person nicht ohnehin öffnen dürfte. Genau hier liegt der Punkt, den viele Unternehmen vor dem Rollout unterschätzen: Was bisher nur theoretisch zugänglich war, weil niemand danach gesucht hat, wird mit einer einfachen Frage auffindbar. Wer Copilot sicher einführen will, beginnt deshalb nicht bei der Lizenz, sondern bei den Berechtigungen.
Copilot erbt Ihre Berechtigungen
Microsoft beschreibt das Sicherheitsmodell klar: Copilot zeigt nur Unternehmensdaten an, für die die jeweilige Person mindestens Leserechte hat. Auch der Semantic Index, über den Copilot relevante Inhalte findet, hält sich an diese identitätsbasierte Grenze. Ist ein Dokument mit Microsoft Purview Information Protection verschlüsselt, respektiert Copilot die Nutzungsrechte, die der Person über das Sensitivity Label gewährt wurden.
Das ist eine gute Nachricht und eine Aufgabe zugleich. Copilot schafft keine neuen Zugriffe. Es macht aber vorhandene Zugriffe sichtbar und nutzbar. Typische Altlasten in gewachsenen Microsoft-365-Umgebungen sind:
- Teams und SharePoint-Sites, die bei der Erstellung auf «öffentlich» gestellt wurden
- Freigaben für «Everyone except external users» oder Links für «Personen in Ihrer Organisation»
- verwaiste Sites von abgeschlossenen Projekten, bei denen niemand mehr die Mitgliederliste pflegt
- Ordner mit Lohn-, HR- oder Vertragsdaten, die einmal für eine einzelne Person freigegeben und nie wieder eingeschränkt wurden
Solange niemand gezielt sucht, fallen solche Freigaben kaum auf. Eine Frage wie «Fasse mir die aktuellen Lohnanpassungen zusammen» kann sie schnell an die Oberfläche bringen.
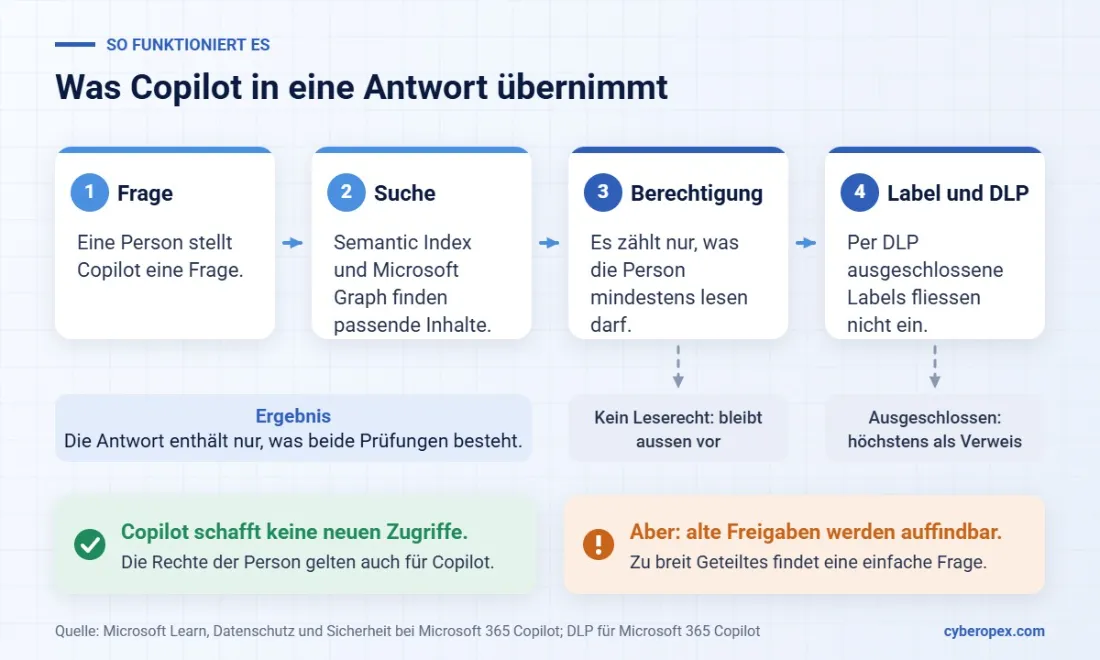
So entscheidet Copilot, welche Inhalte in eine Antwort einfliessen.
Was Microsoft für die Vorbereitung vorsieht
Microsoft hat für Copilot einen eigenen Deployment Blueprint zum Thema Oversharing veröffentlicht. Er gliedert die Vorbereitung in drei Bereiche: Oversharing beheben, Guardrails einrichten und regulatorische Anforderungen erfüllen. Laut Microsoft ist SharePoint Advanced Management in der Copilot-Lizenz enthalten. Für die Praxis sind vor allem diese Funktionen relevant:
Data Access Governance Reports
Die Berichte zeigen, welche Sites die breitesten Zugriffe haben, etwa durch tausende Mitglieder, externe Gäste oder die Berechtigung «Everyone except external users». Aktivitätsberichte zeigen zusätzlich, wo in den letzten 28 Tagen besonders viele Freigabelinks erstellt wurden. Damit erhalten Sie eine Prioritätenliste statt einer endlosen Inventur.
Restricted Content Discovery und Restricted Access Control
Mit Restricted Content Discovery lassen sich Sites aus Copilot und der unternehmensweiten Suche ausblenden, ohne die Berechtigungen selbst zu ändern. Das eignet sich als Zwischenlösung, bis eine Site aufgeräumt ist. Restricted Access Control geht weiter: Nur Mitglieder einer definierten Gruppe können die Site überhaupt öffnen, auch wenn andere früher über Berechtigungen oder Links Zugriff hatten.
Site Attestation und inaktive Sites
Über Attestation-Richtlinien bestätigen Site-Verantwortliche regelmässig, ob Besitzer, Mitglieder und Freigaben noch stimmen. Richtlinien für inaktive Sites erkennen verwaiste Bereiche und informieren die Besitzer per E-Mail. Beides verhindert, dass das Aufräumen eine einmalige Aktion bleibt.
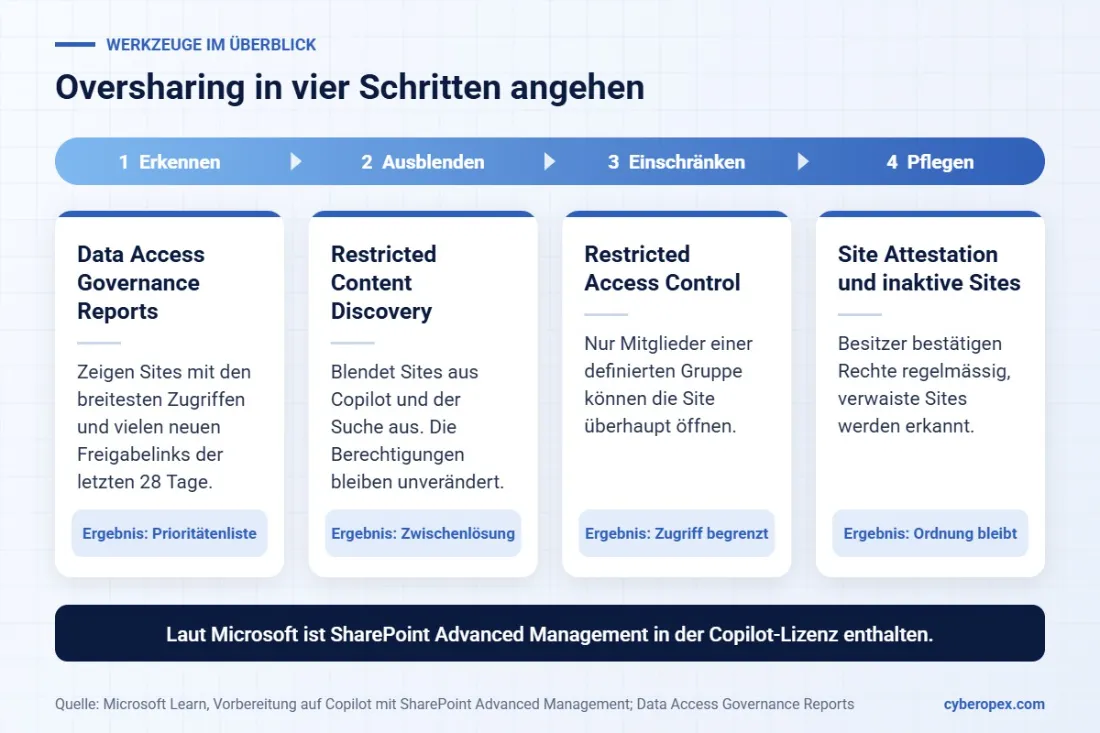
Vier Funktionen aus SharePoint Advanced Management, nach Wirkung geordnet.
Klassifizierung und DLP als zweite Linie
Berechtigungen regeln, wer etwas sehen darf. Sensitivity Labels und Data Loss Prevention regeln zusätzlich, was mit besonders schützenswerten Inhalten geschehen darf. Microsoft Purview bietet dafür eine eigene DLP-Location für Microsoft 365 Copilot und Copilot Chat:
- Dateien und E-Mails mit bestimmten Sensitivity Labels können von der Verarbeitung in Copilot-Antworten ausgeschlossen werden. Sie erscheinen allenfalls noch als Verweis, ihr Inhalt fliesst aber nicht in die Antwort ein.
- Prompts, die definierte sensitive Informationstypen enthalten, können blockiert werden. Copilot liefert dann keine Antwort.
- Die Websuche kann unterbunden werden, wenn ein Prompt sensible Daten enthält.
Wichtig ist eine Einschränkung, die Microsoft selbst dokumentiert: DLP prüft nur den eingetippten Prompt-Text, nicht Dateien, die direkt in einen Prompt hochgeladen werden. Zudem gilt pro Regel entweder die Bedingung «Sensitivity Label» oder «sensitiver Informationstyp», nicht beides. Für die Nachvollziehbarkeit hält Microsoft fest, dass Prompts und Antworten im Unified Audit Log erfasst werden.
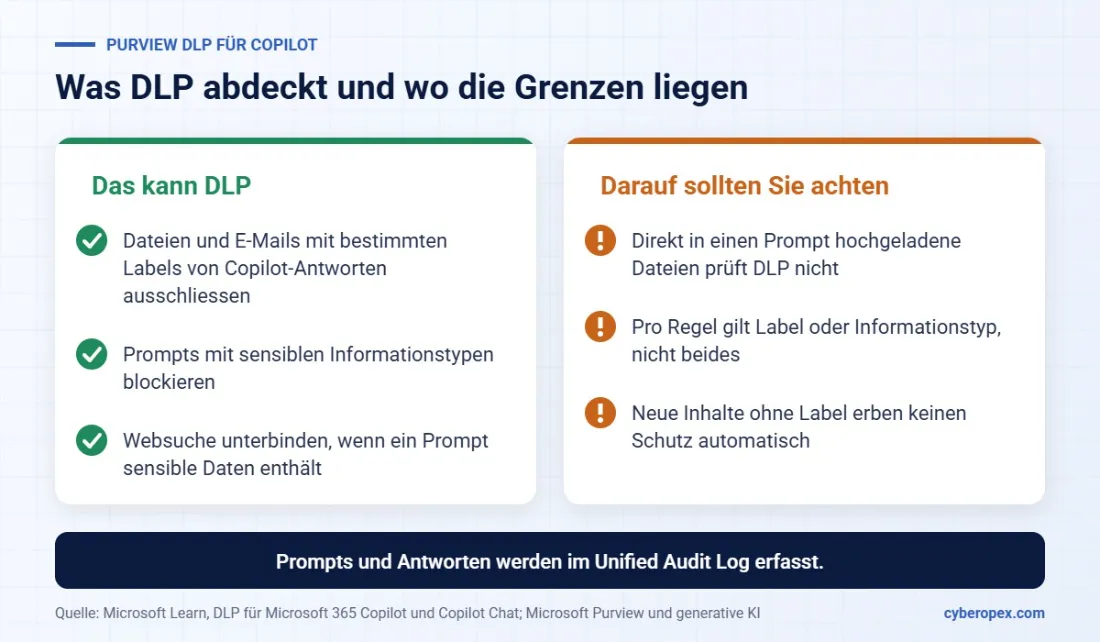
Purview DLP für Copilot: was abgedeckt ist und wo Grenzen bleiben.
Damit diese Kontrollen greifen, müssen die Labels tatsächlich gesetzt sein. Microsoft weist darauf hin, dass es für neue Inhalte ohne Label keine automatische Vererbung von Schutz gibt. Eine Klassifizierung, die nur auf dem Papier existiert, schützt beim Copilot-Einsatz nicht.
Datenschutz: das geltende Recht gilt bereits
Für Unternehmen in der Schweiz ist der Datenschutz kein Thema für später. Der EDÖB hält fest, dass das geltende Datenschutzgesetz direkt auf KI-gestützte Datenbearbeitungen anwendbar ist, unabhängig von künftiger KI-Regulierung. Wer KI einsetzt, muss unter anderem Zweck, Funktionsweise und Datenquellen transparent machen. Bei hohen Risiken für die betroffenen Personen ist eine Datenschutz-Folgenabschätzung vorgesehen. Ob und in welchem Umfang das für Ihren Copilot-Einsatz gilt, sollten Sie mit Ihrer Datenschutzverantwortung prüfen.
Zu den Datenflüssen dokumentiert Microsoft, dass Prompts, Antworten und über Microsoft Graph abgerufene Daten nicht zum Training der zugrunde liegenden Sprachmodelle verwendet werden. Für Nutzende in der EU gelten zusätzliche Vorkehrungen im Rahmen der EU Data Boundary. Diese Angaben gehören in Ihr Verzeichnis der Bearbeitungstätigkeiten und in die Lieferantenbeurteilung.
Wie weit die Praxis von diesen Anforderungen entfernt sein kann, zeigt die KI-Sicherheitsstudie von TÜV-Verband und BSI vom Oktober 2026 für Deutschland: 29 Prozent der befragten Unternehmen, die KI einsetzen, haben noch keine der abgefragten Massnahmen wie Schulungen, Freigabeprozesse oder Anbieterprüfung umgesetzt.
Tipps und Tricks
- Mit den Berichten starten: Generieren Sie die Data Access Governance Reports und bearbeiten Sie zuerst die zehn Sites mit den breitesten Zugriffen.
- Sensible Bereiche vorübergehend ausblenden: Setzen Sie Restricted Content Discovery für HR-, Finanz- und Vertragsablagen, bis deren Berechtigungen bereinigt sind.
- Labels vor dem Rollout setzen: Definieren Sie zwei bis drei Sensitivity Labels für die schützenswertesten Daten und schliessen Sie diese per DLP von Copilot-Antworten aus.
- Pilotgruppe bewusst wählen: Lassen Sie Pilotnutzende gezielt nach Lohn-, Personal- oder Strategiedokumenten fragen und behandeln Sie jeden Treffer als Berechtigungsfehler.
- Verantwortung verankern: Führen Sie Site Attestation ein, damit Site-Besitzer ihre Berechtigungen regelmässig bestätigen.
So unterstützt Cyberopex
Mit dem Data Security mit Microsoft Purview unterstützt Cyberopex Sie beim Einsatz von Microsoft Purview. Wir prüfen Zugriffsrechte und Datenflüsse, klassifizieren Daten und versehen sie mit Labels und sichern SharePoint Online, OneDrive und Teams gezielt ab. So schaffen Sie die Grundlage, damit Copilot nur das findet, was es finden soll.
Quellen
- Microsoft Learn: Datenschutz und Sicherheit bei Microsoft 365 Copilot
- Microsoft Learn: Deployment Blueprint zu Oversharing für Copilot (aktualisiert 18.08.2026)
- Microsoft Learn: Vorbereitung auf Copilot mit SharePoint Advanced Management
- Microsoft Learn: Data Access Governance Reports
- Microsoft Learn: DLP für Microsoft 365 Copilot und Copilot Chat (aktualisiert 05.10.2026)
- Microsoft Learn: Microsoft Purview und generative KI
- EDÖB: Geltendes Datenschutzgesetz ist auf KI direkt anwendbar (08.05.2025)
- BSI: KI-Sicherheitsstudie von TÜV-Verband und BSI (07.10.2026)