Blog & Wissen
Praxiswissen aus Security, GRC und Microsoft: kurz, konkret und auf Schweizer Unternehmen zugeschnitten. Dazu jeden Dienstag unser Podcast und gratis Lernvideos für Kinder.
 Podcast · jeden DienstagCyberopex BriefingCybersecurity, GRC und KI im Klartext, mit Christian Serra. Deutsch und Englisch.
 Gratis für KinderProfessor AlessioLernvideos für Kinder von 2 bis 10, jede Woche neu auf YouTube.
 AI-Security
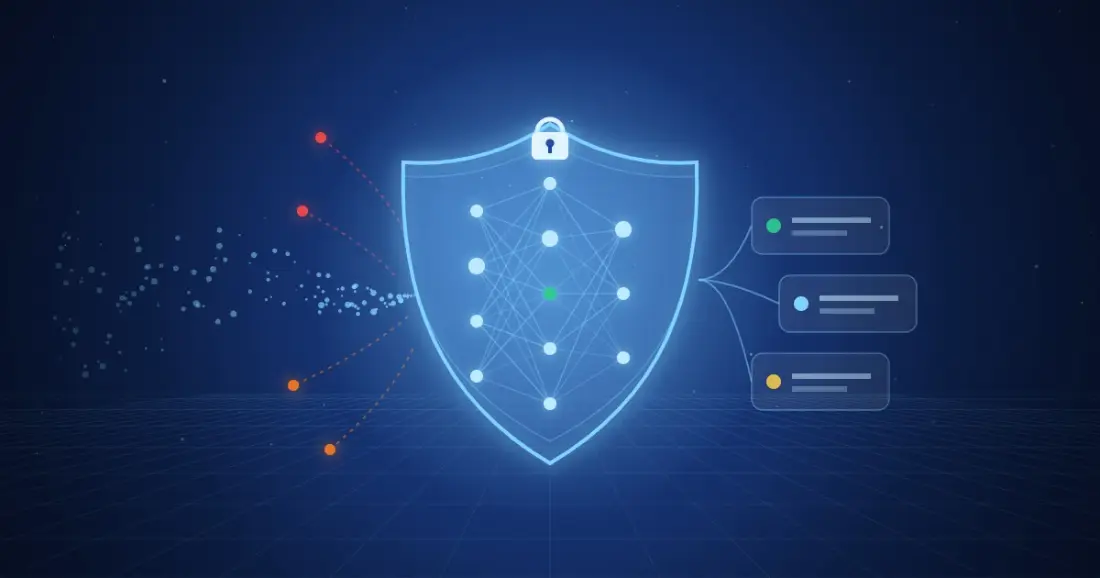
ISO/IEC 27090: Security für AI-Systeme
ISO/IEC 27090 ist publiziert: Was die Norm zu AI-Bedrohungen wie Data Poisoning abdeckt, wie sie zu ISO 27001 und 42001 passt und wo Sie beginnen.
Artikel lesen Microsoft 365 & Copilot
Copilot-Rollout: zuerst die Berechtigungen
Copilot sieht, was Ihre Mitarbeitenden sehen dürfen. Wie Sie Berechtigungen, Labels und DLP vor dem Rollout in Microsoft 365 prüfen und bereinigen.
Artikel lesen GRC & ISMS
GRC as a Service: Nachweise statt Excel-Listen
Excel-ISMS am Limit? Wie GRC as a Service Risiken, Kontrollen und Nachweise bündelt und Sie auf Audits, NIS2-Anfragen und die BACS-Meldepflicht vorbereitet
Artikel lesen Microsoft 365 & Copilot
Datenklassifizierung mit Purview Sensitivity Labels und Retention Labels
Sensible Datenverwaltung und langfristige Aufbewahrung sind in der heutigen digitalen Welt von grösster Bedeutung. Die richtige Handhabung von …
Artikel lesen Grundlagen
Was ist Ransomware?
Ransomware ist eine ernstzunehmende Bedrohung, die in der heutigen digitalen Welt weit verbreitet ist. Diese Art von Schadsoftware kann verheerende …
Artikel lesen Grundlagen
Wie konfiguriert man eine Firewall optimal?
Viele Unternehmen weltweit haben die Bedeutung von Firewalls erkannt und setzen sie als zentrales Werkzeug in ihrem IT-Sicherheitskonzept ein. In der …
Artikel lesen Grundlagen
Was ist ein Penetration Test?
Ein Penetration Test, der auch als Pen-Test bezeichnet wird, ist eine Methode zur Beurteilung der Sicherheit eines Computersystems oder Netzwerks. Bei …
Artikel lesen Grundlagen
Was sind Cyber Angriffe?
Es ist jeder Versuch eines Angreifers, auf IT-Systeme oder Daten zuzugreifen, diese zu manipulieren oder zu beschädigen. Die Ziele solcher Angriffe …
Artikel lesen Grundlagen
Die häufigsten Cyberbedrohungen und deren Schutzmassnahmen
Hacker und Cyberkriminelle entwickeln ständig neue Methoden, um Daten zu stehlen, Systeme zu infiltrieren und Schäden anzurichten. Ob Unternehmen oder …
Artikel lesen Awareness
Die Schlüsselrolle der Mitarbeiter zur Cyber Security
Cyberkriminalität und andere Bedrohungen nehmen ständig zu und gefährden Unternehmen jeder Grösse. Während viele Unternehmen in Sicherheitstechnologien …
Artikel lesen Grundlagen
Wirksamer Schutz vor Cyber Angriffen für Ihr Unternehmen
In der heutigen digitalen Welt, in der Unternehmen stark von Technologie abhängig sind, ist der Schutz vor Cyber-Angriffen von entscheidender …
Artikel lesen Grundlagen
Brute-Force-Attacken
Ein Brute Force Attacke ist eine Methode, bei der ein Angreifer systematisch alle möglichen Kombinationen von Passwörtern
Artikel lesenAktuell auf LinkedIn
Wir teilen jede Woche Einordnungen zu Cyber Security, Regulierung und AI. Hier die neusten Beiträge.
Neue Folge: Cyberopex Briefing #2
NIS2 aus Schweizer Sicht: Warum die EU-Richtlinie auch Schweizer Unternehmen trifft – über EU-Töchter, als digitaler Dienstleister oder über die Lieferkette.
Auf LinkedIn lesen ↗20.10.2026 · #NIS2NIS2 gilt nicht in der Schweiz. Die Fragebögen kommen trotzdem.
Schweizer Medtech- und Industriefirmen erhalten NIS2-Fragebögen von EU-Kunden. Der Grund: NIS2-pflichtige Unternehmen müssen die Sicherheit ihrer Lieferanten steuern – und …
Auf LinkedIn lesen ↗19.10.2026 · #ISO27090Seit dem 14. Oktober 2026 gibt es eine eigene ISO-Norm für die Security von AI-Systemen: ISO/IEC 27090.
Firewall, Patching und MFA schützen die Infrastruktur. Wird das Modell selbst manipuliert, reichen klassische Massnahmen nicht immer aus.
Auf LinkedIn lesen ↗15.10.2026 · #PatchManagement17. Mai und 19. Juni 2027: zwei Termine für alle, die Systeme bewusst nicht patchen.
Dann laufen Zertifikate ab, über die Windows-Geräte Windows Update erreichen. Was Microsoft vorgibt und was jetzt zu tun ist.
Auf LinkedIn lesen ↗14.10.2026 · #KI17 % meldeten einen Angriff mit möglicher KI-Beteiligung. Einen eigenen Ablauf dazu haben nur 11 %.
KI-Sicherheitsstudie von TÜV-Verband und BSI: 90 % Phishing, 11 % Deepfakes. Drei Fragen für den Selbsttest in 30 Sekunden.
Auf LinkedIn lesen ↗13.10.2026 · #PodcastNeu: Cyberopex Briefing, der Podcast mit Christian Serra.
Jeden Dienstag die wichtigsten Cyber-, Compliance- und KI-Themen der Woche. Folge 1: der Cyber Resilience Act und die 24-Stunden-Meldefrist.
Auf LinkedIn lesen ↗